

Richtlinien
Abhängigkeiten · Data Nodes
- Bezüge zu: —
- Wird bezogen von: KI Agenten (über
AGENT_BOUND_BY_POLICY)
Richtlinien (Policies) sind verbindliche Regelwerke, die in der Organisation gelten — z.B. Verhaltenskodex, IT-Sicherheits-Richtlinie, Datenschutz-Policy.
Eine Richtlinie hat einen Typ, einen Status, einen Geltungsbereich und ein Gültigkeits-Datum. Über Beziehungen kannst du Richtlinien an Rollen, Wertströme und Organigramm-Einheiten knüpfen, sodass klar ist, wer was einzuhalten hat.
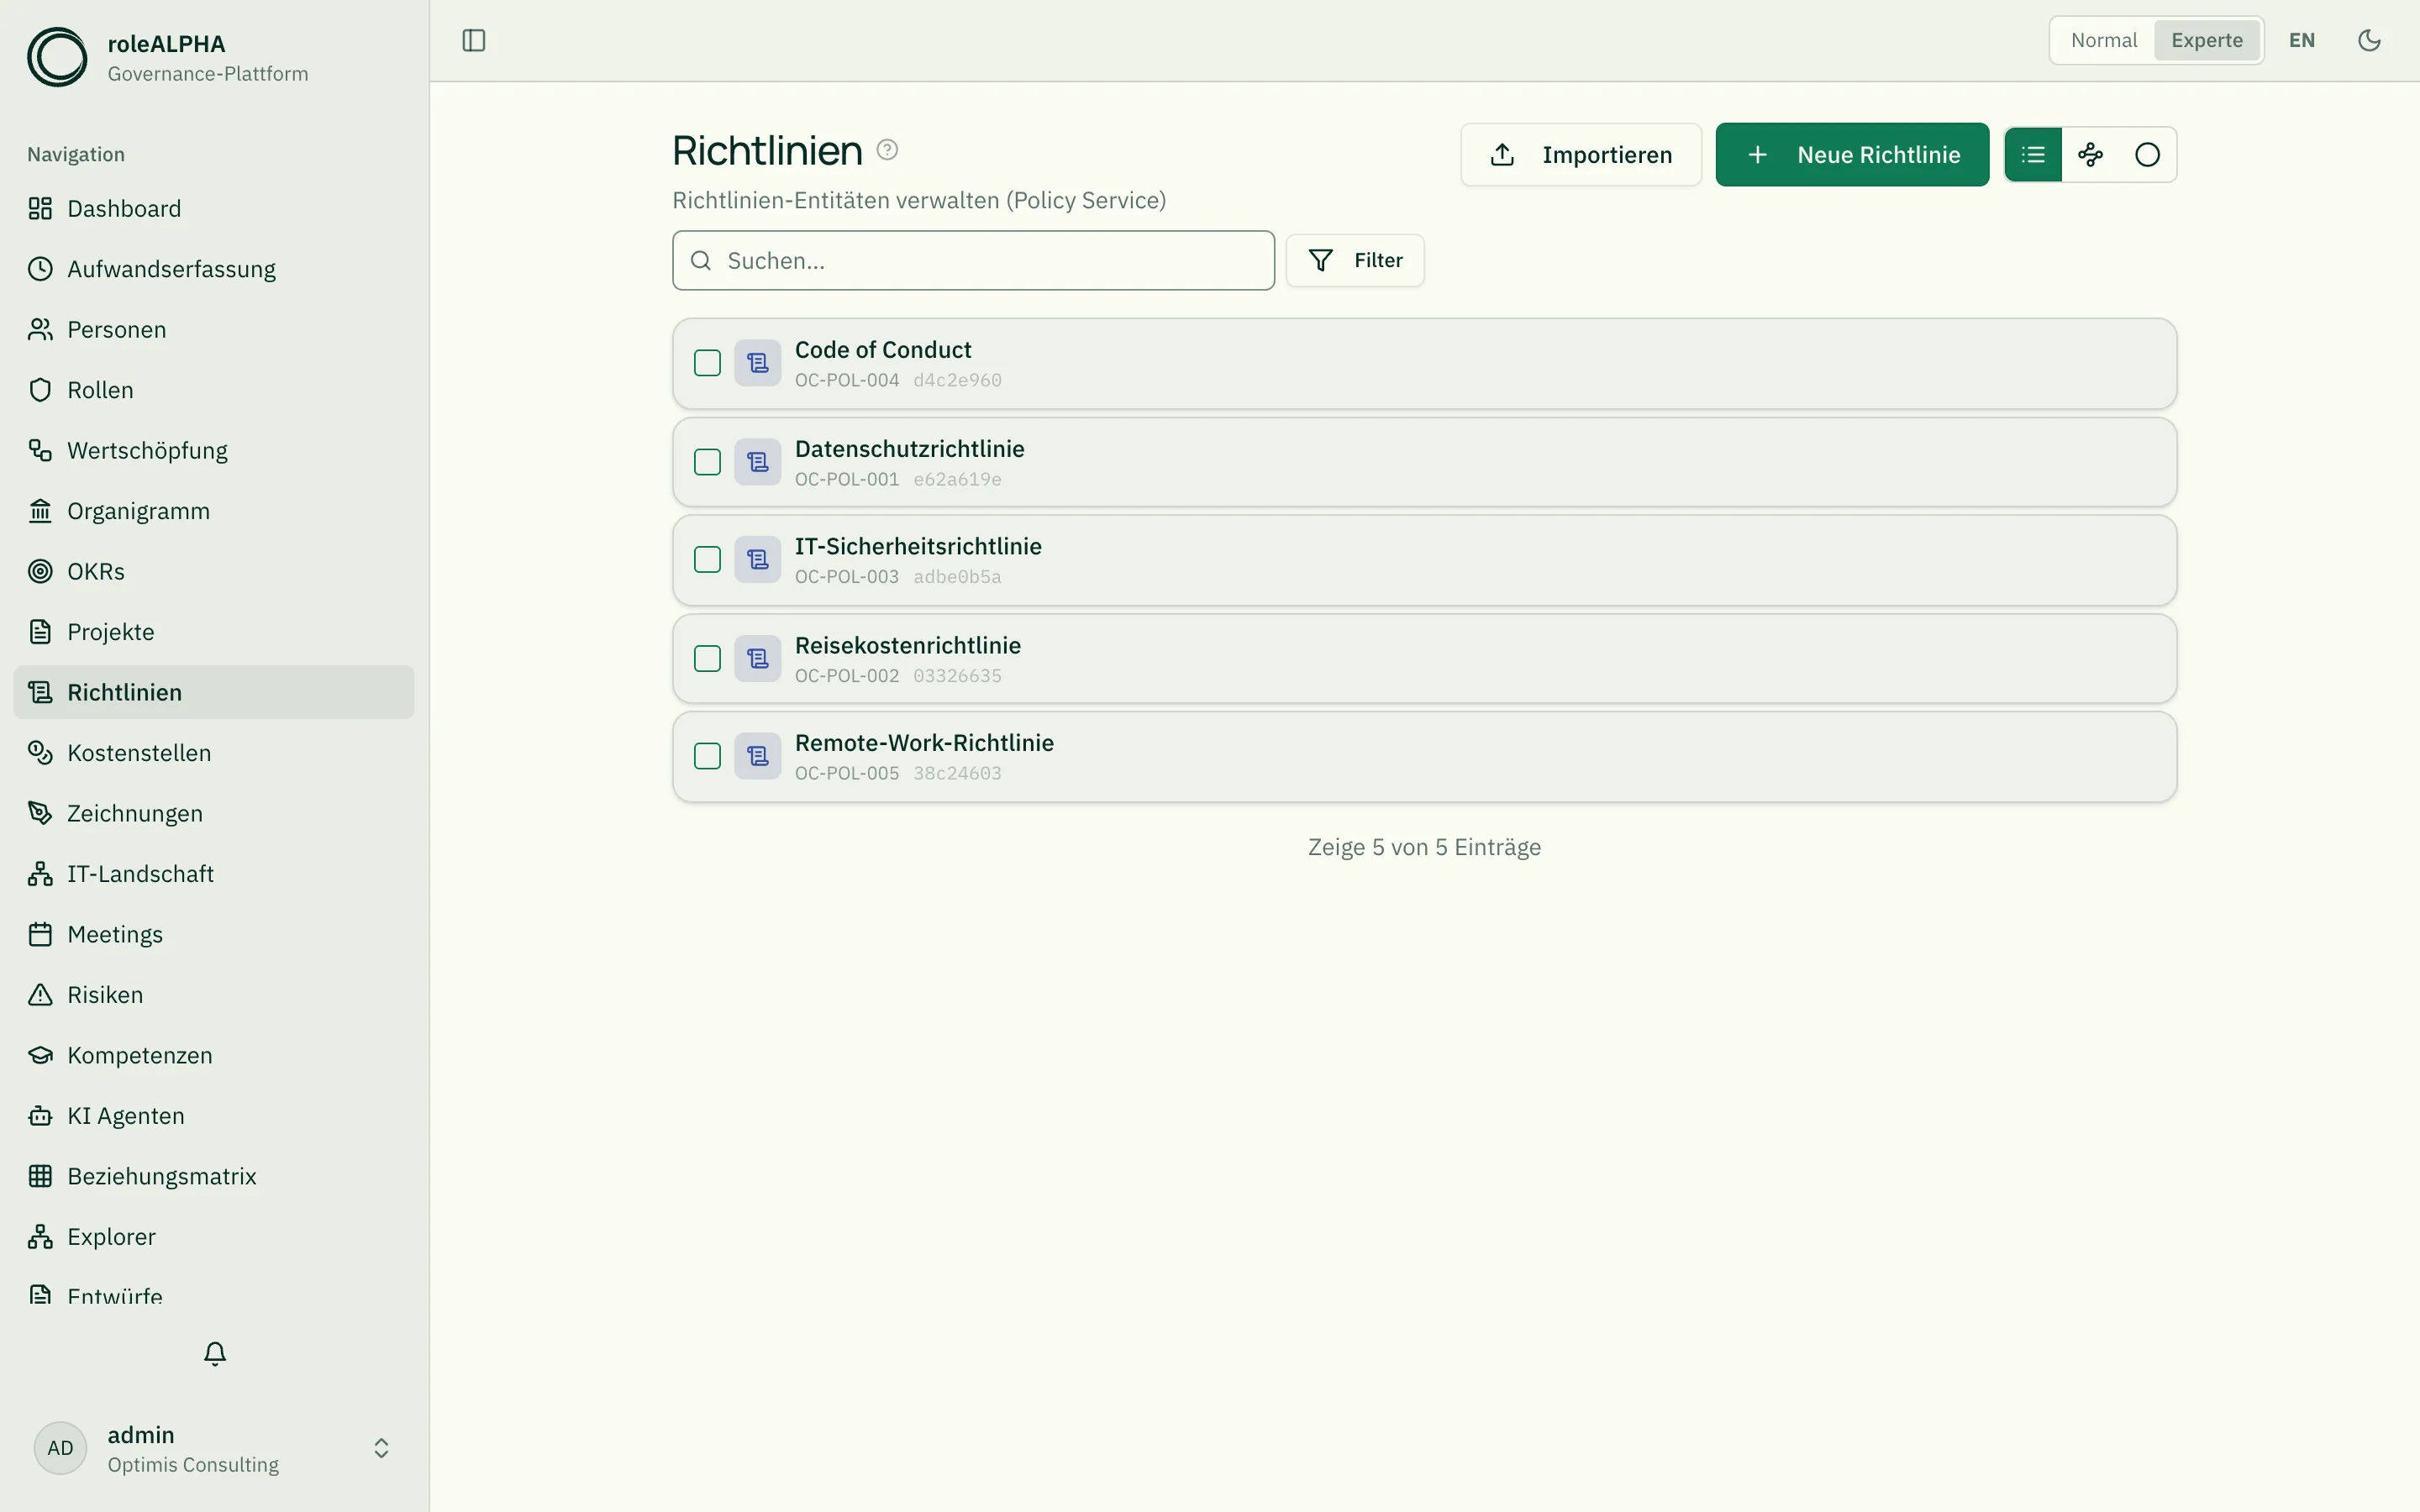
Standardansicht
Abschnitt betitelt „Standardansicht“Richtlinien werden als Card-Liste mit Typ, Status, Geltungsbereich und Version dargestellt. Filter nach Typ, Status und Geltungsbereich.
Alternative Ansicht: Cluster
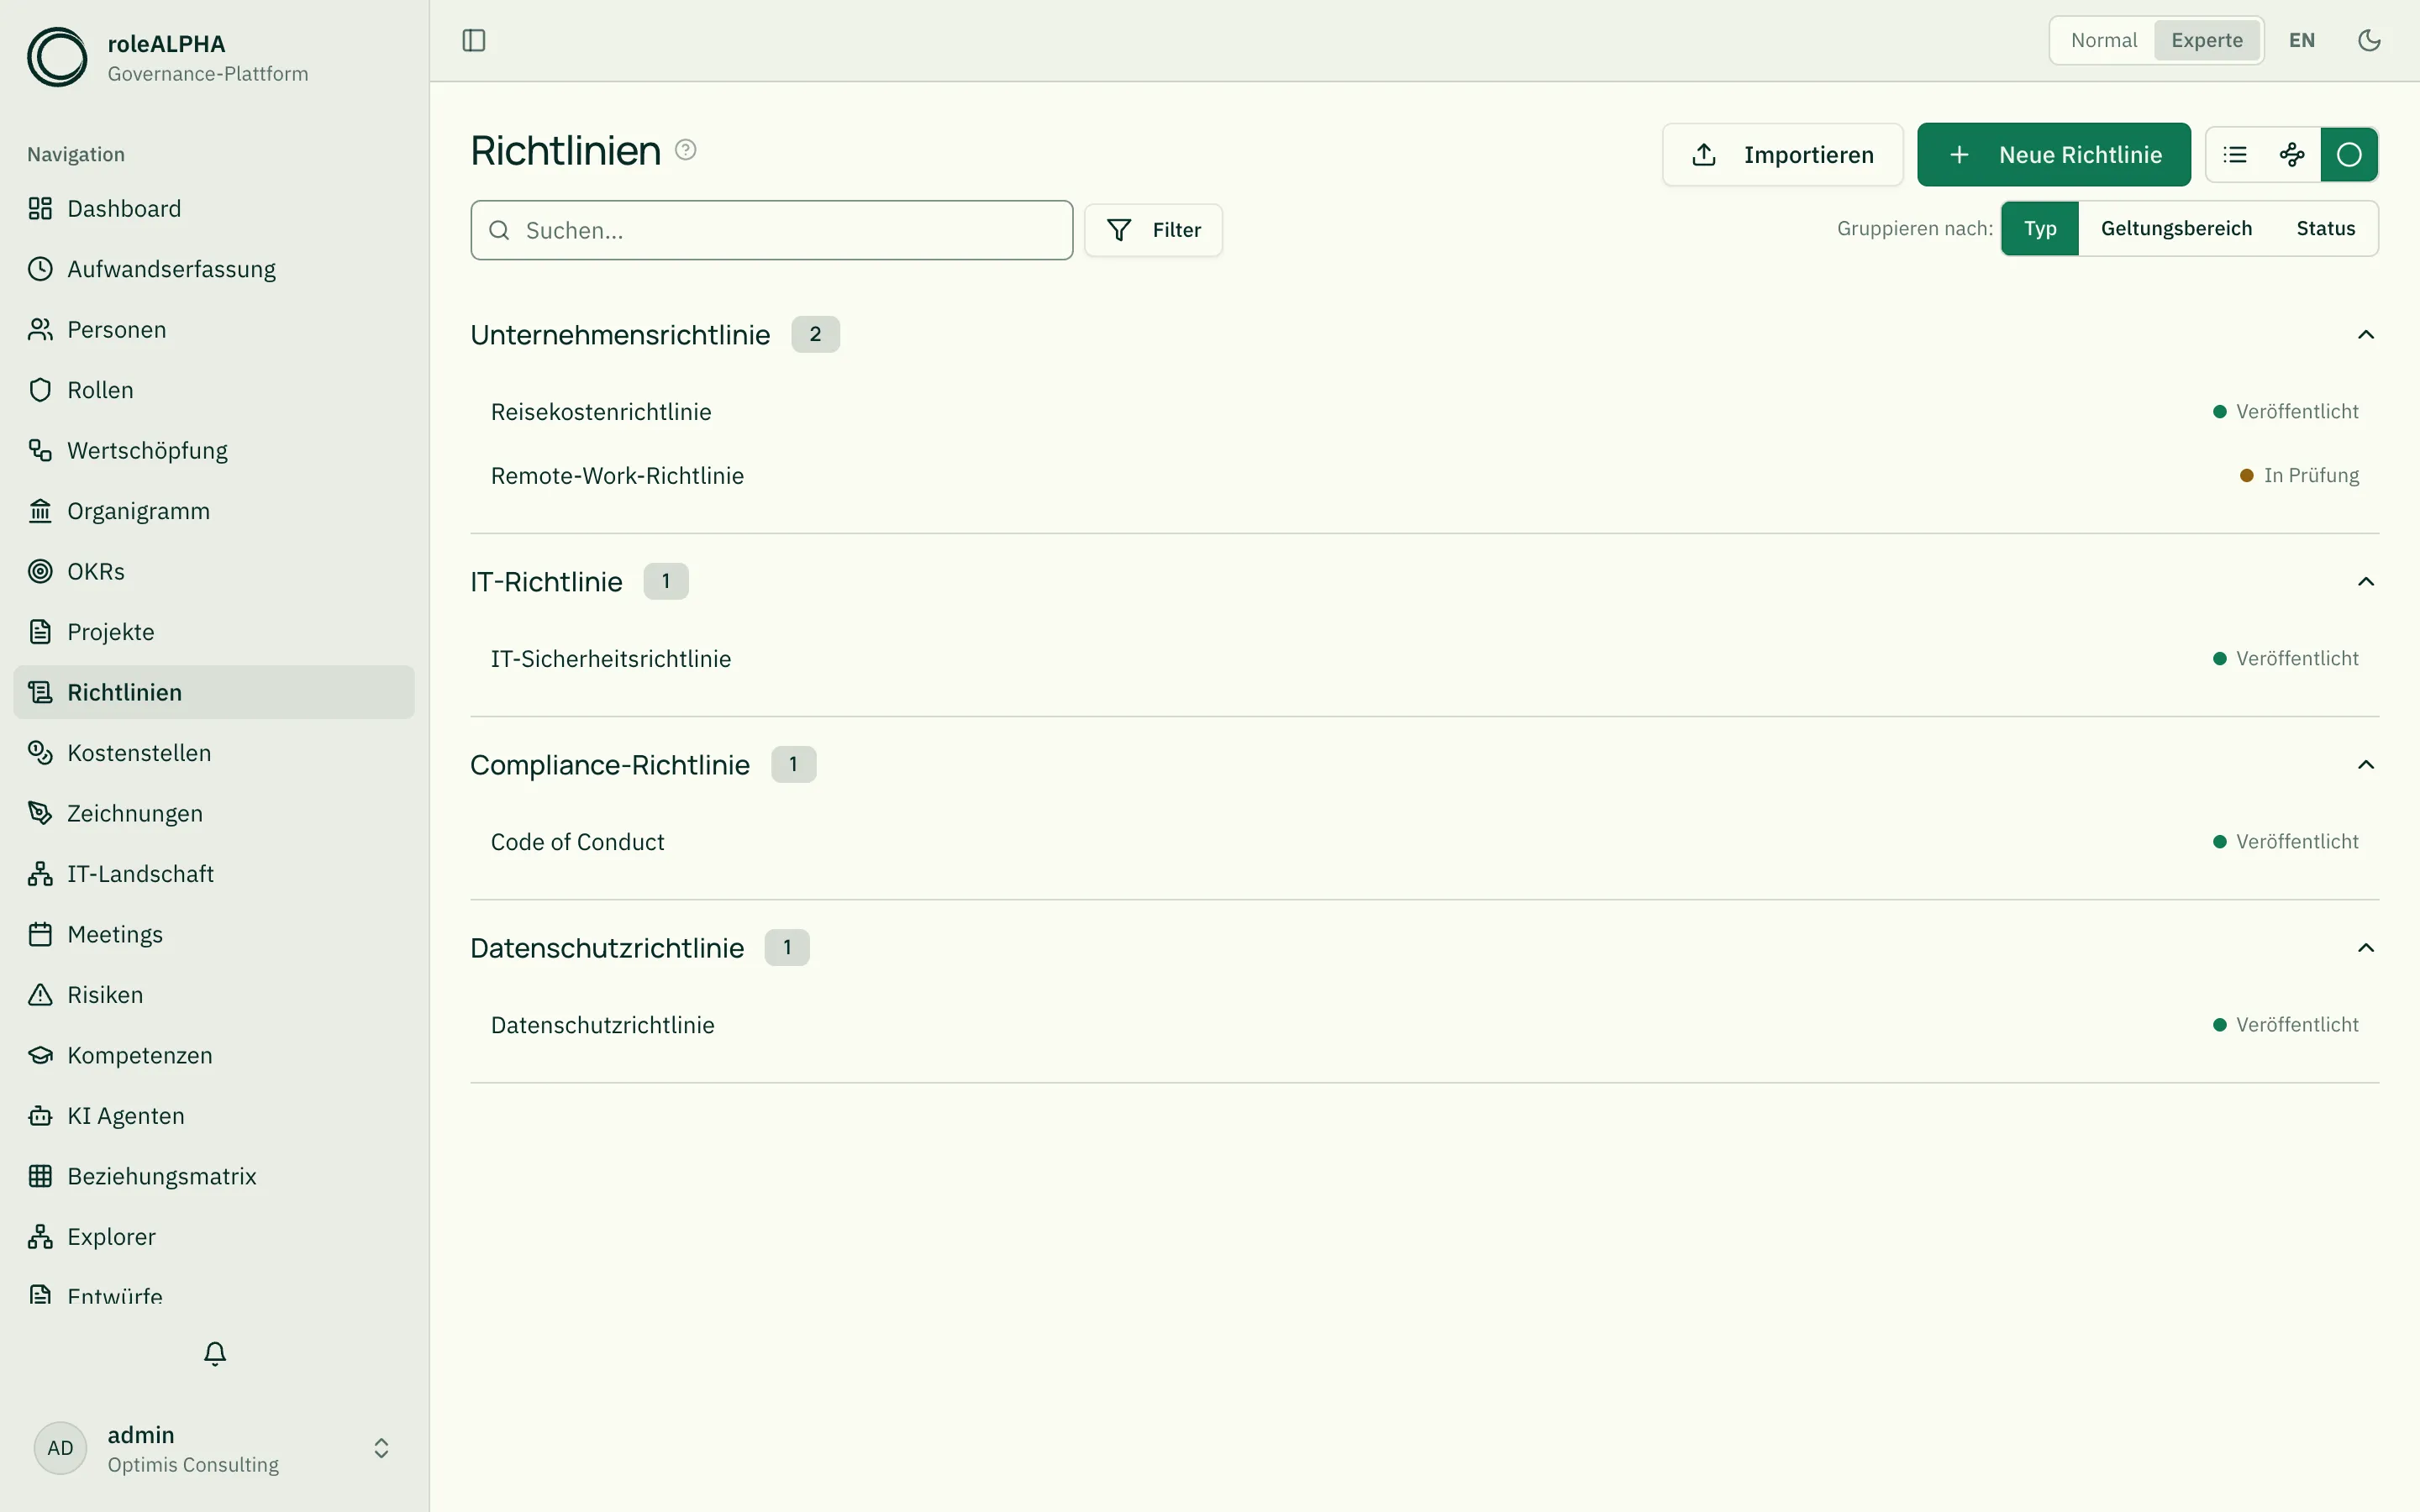
Abschnitt betitelt „Alternative Ansicht: Cluster“Über den Ansichts-Umschalter oben rechts neben dem Seitentitel wechselst du von der Liste zur Cluster-Ansicht. Dort werden die Richtlinien in aufklappbaren Gruppen dargestellt — jede Gruppe mit Anzahl-Badge und kompakten Zeilen (Name + Status-Punkt). Ein Klick auf eine Zeile öffnet die Detailansicht.
Mit dem Umschalter „Gruppieren nach” rechts in der Filterzeile über der Ansicht wählst du die Cluster-Dimension:
- Typ — gruppiert nach Richtlinientyp (IT-, Compliance-, Sicherheits-Richtlinie …).
- Geltungsbereich — gruppiert nach Reichweite (Unternehmensweit, Bereich, Abteilung, Team).
- Status — gruppiert nach Workflow-Status (Entwurf, In Prüfung, Genehmigt, Veröffentlicht, Zurückgezogen).
Die gewählte Gruppierung bleibt über Sitzungen hinweg erhalten. Richtlinien ohne Wert in der gewählten Dimension landen in der Gruppe „Ohne Angabe” am Ende.
Wichtige Beziehungen
Abschnitt betitelt „Wichtige Beziehungen“- OWNS (Person → Richtlinie) — Policy-Owner (Verantwortliche/r für Pflege und Review)
- BELONGS_TO (Richtlinie → Organigramm-Einheit) — Geltungsbereich
- APPLIES_TO (Richtlinie → Rolle/Wertstrom/Objekt) — der Geltungsbereich: was diese Richtlinie regelt
Details: Beziehungstypen.
Beispiel-Schema zum Kopieren
Abschnitt betitelt „Beispiel-Schema zum Kopieren“{ "type": "object", "properties": { "policyType": { "type": "string", "title": "Richtlinientyp", "enum": ["Unternehmensrichtlinie", "IT-Richtlinie", "Compliance-Richtlinie", "Sicherheitsrichtlinie", "Datenschutzrichtlinie"] }, "status": { "type": "string", "title": "Status", "enum": ["Entwurf", "In Prüfung", "Genehmigt", "Veröffentlicht", "Zurückgezogen"] }, "effectiveDate": { "type": "string", "title": "Gültig ab", "format": "date" }, "reviewDate": { "type": "string", "title": "Nächste Überprüfung", "format": "date" }, "scope": { "type": "string", "title": "Geltungsbereich", "enum": ["Unternehmensweit", "Bereich", "Abteilung", "Team"] }, "description": { "type": "string", "title": "Beschreibung" }, "version": { "type": "string", "title": "Version" } }, "required": ["policyType"]}Erweiterungs-Ideen: documentUrl, approver, language,
relatedStandards (ISO 27001 etc.). Details: JSON-Schema für Entitätstypen.
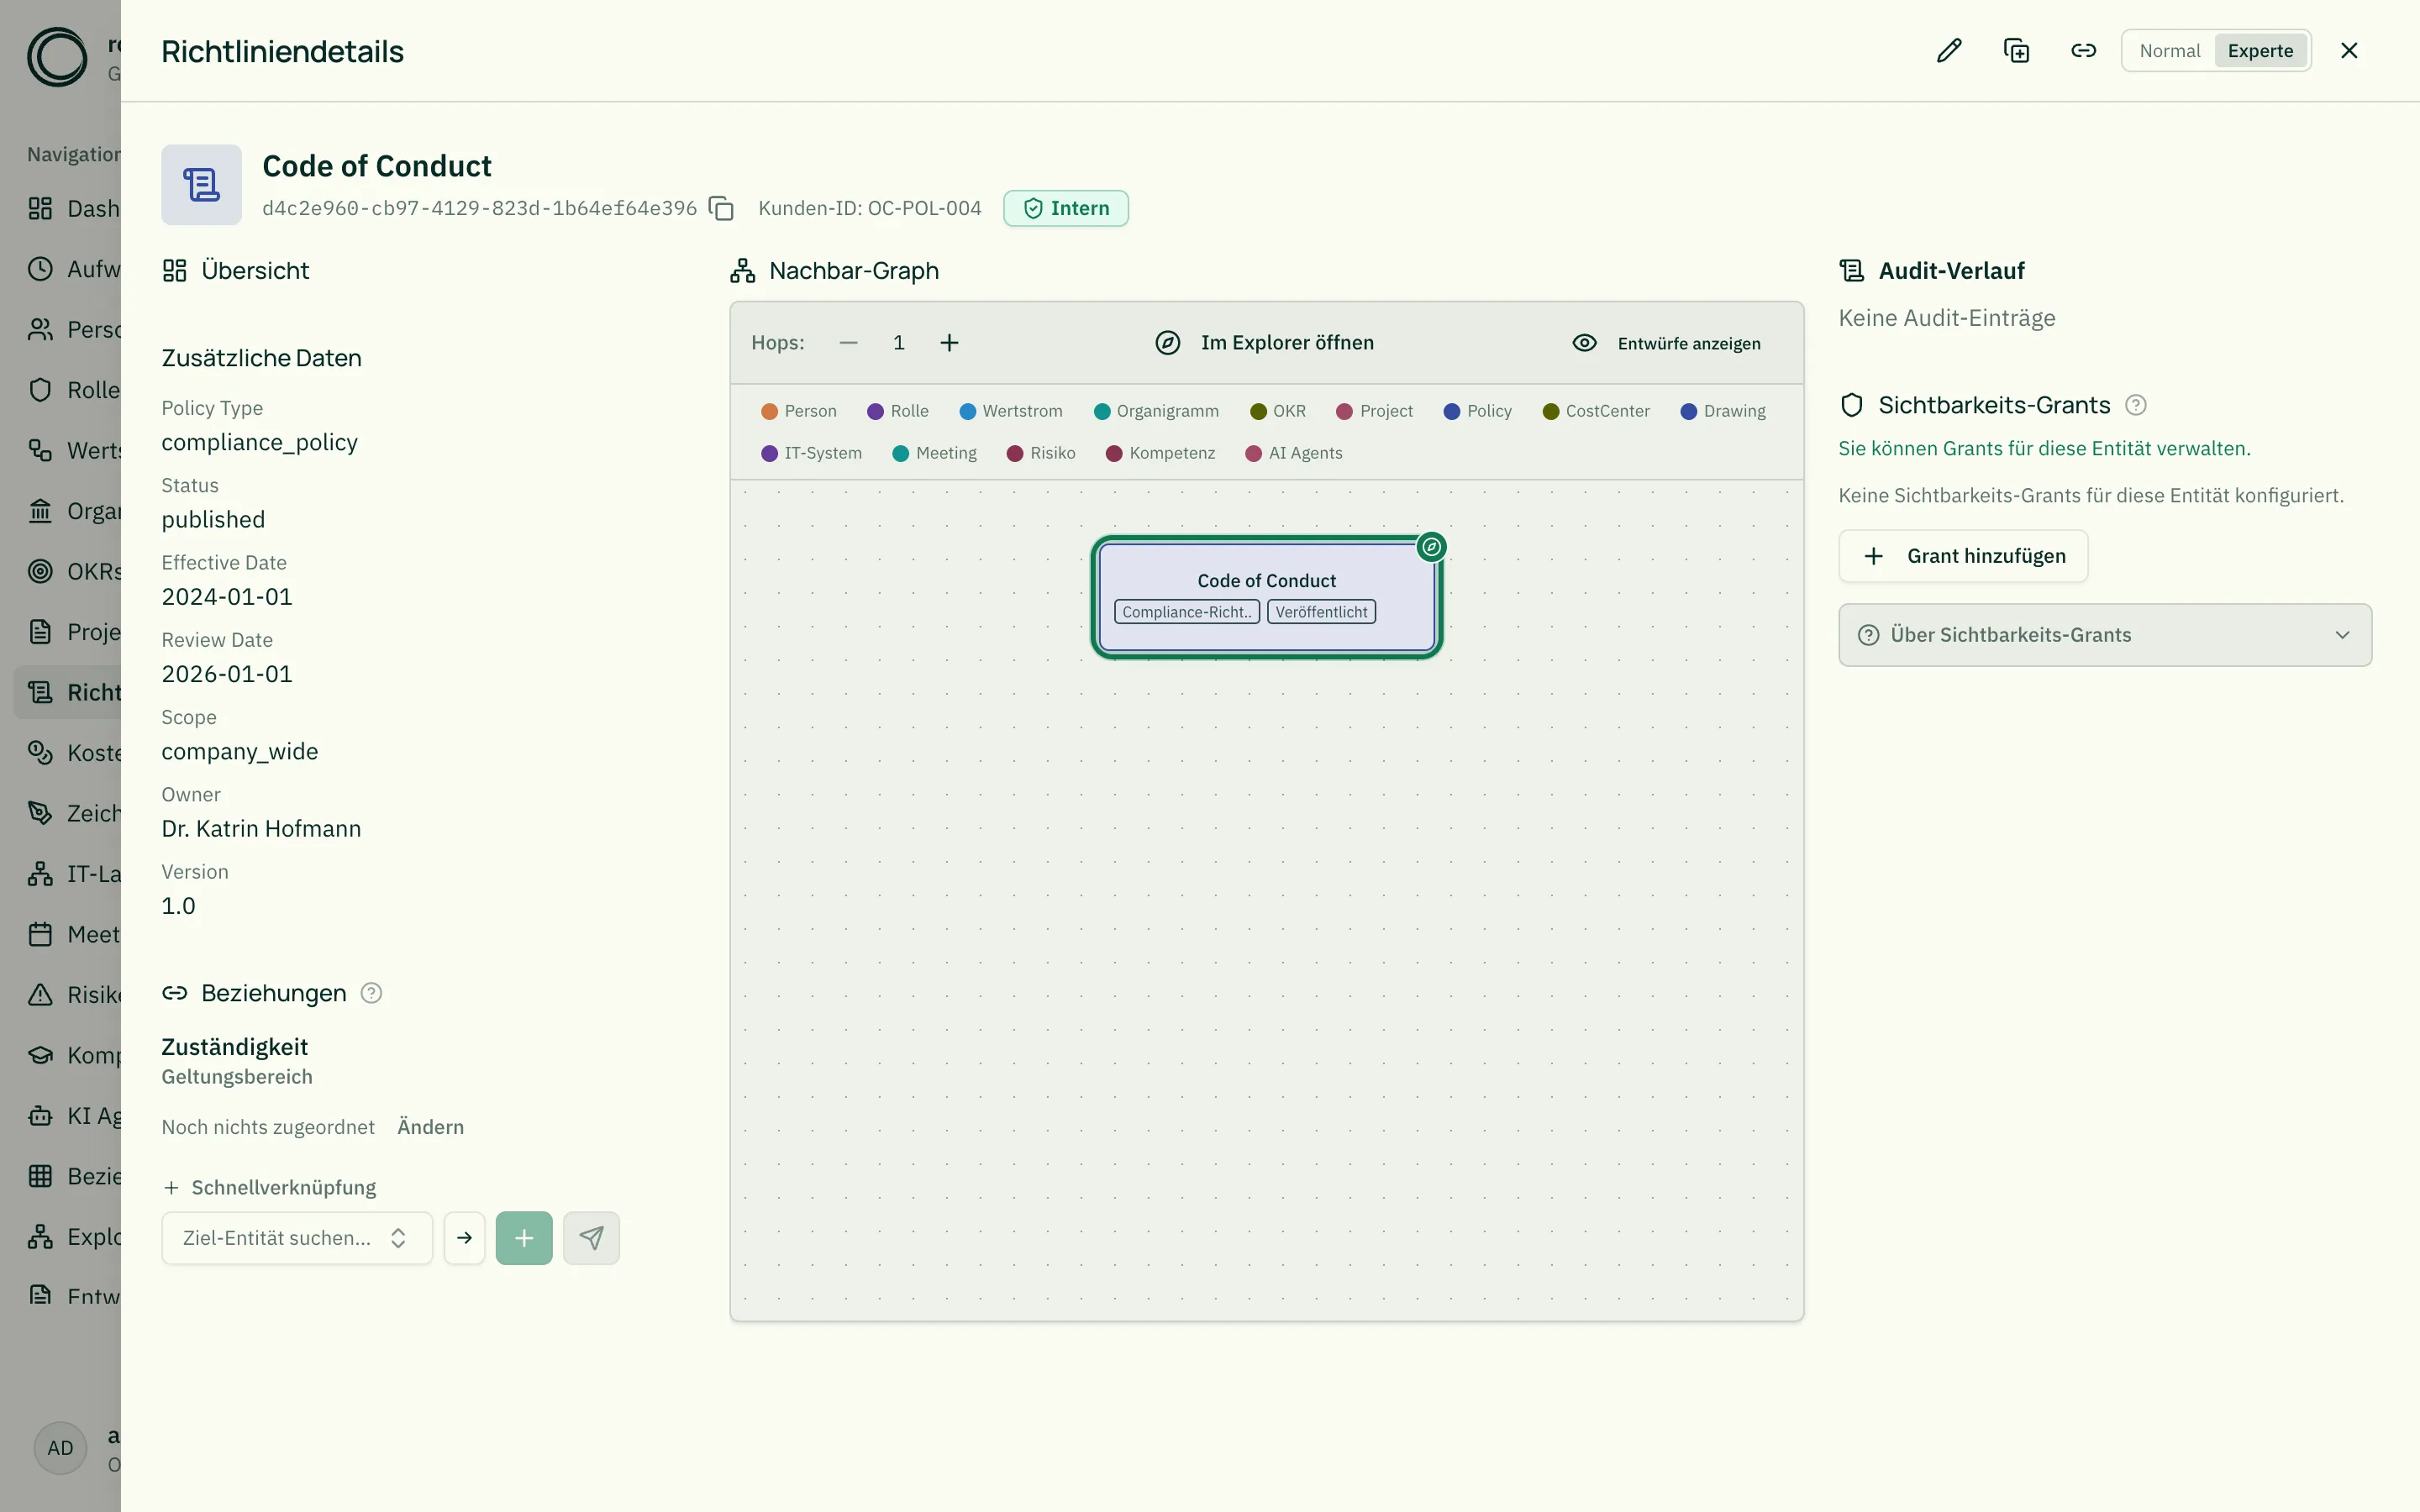
Detailansicht
Abschnitt betitelt „Detailansicht“- Typ-, Status- und Geltungsbereich-Badges
- Beschreibung als Lead-Text
- Wirkungsdatum und nächster Review — Nächste Überprüfung ist ab Werk als Termin gekennzeichnet und erinnert die Verantwortlichen
- Version
- Verknüpfte Rollen, Wertströme, Einheiten
Verwandt
Abschnitt betitelt „Verwandt“- Entitätstypen — Allgemeines zu Entitätstypen
- JSON-Schema für Entitätstypen — JSON-Schema-Optionen
- Organigramm — Einheiten als Geltungsbereich
- Risiken — Risiken, die durch Richtlinien adressiert werden
- Beziehungstypen — OWNS, BELONGS_TO im Detail